Los investigadores de SlowMist detectaron código JavaScript malicioso insertado en los scripts del sistema de atención al cliente de Udesk. Según su análisis, el código podía robar datos de los usuarios y sustituir direcciones de depósito en plataformas de criptomonedas, lo que expone tanto cuentas como fondos.
Cómo funcionaba el ataque
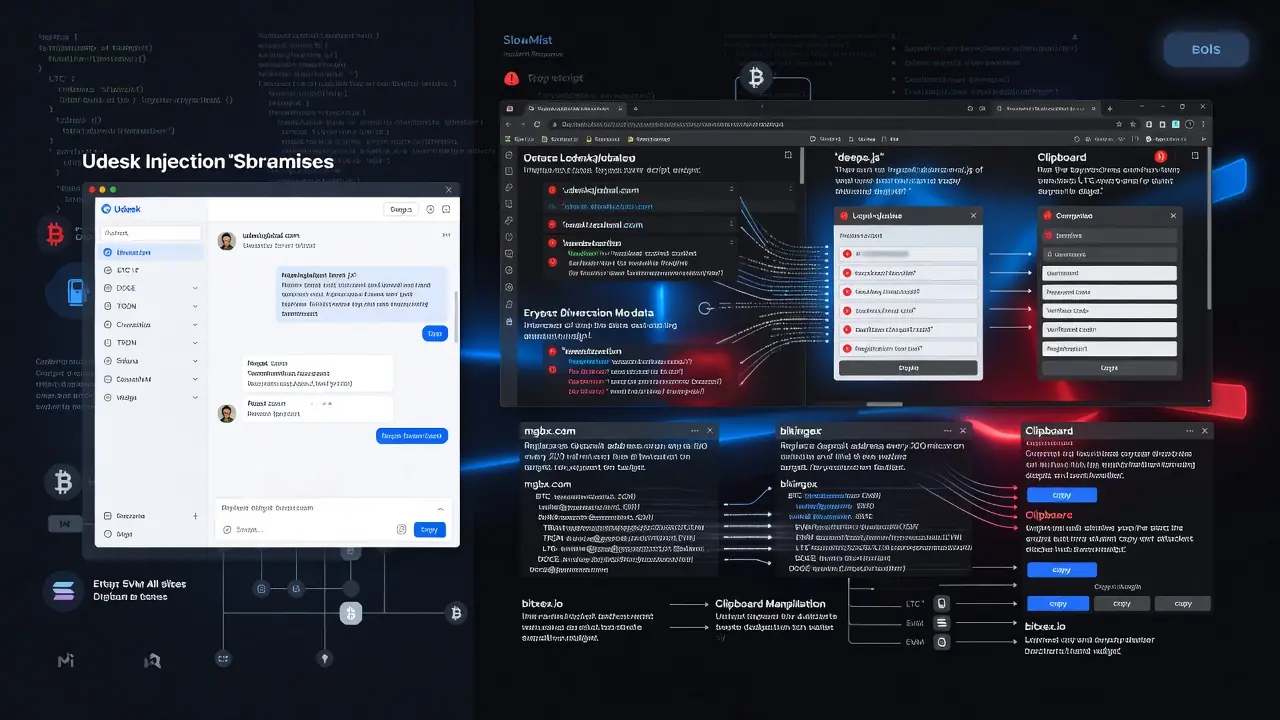
Los atacantes incrustaron código oculto que cargaba un script llamado deeps.js desde el dominio falso udeskqlobal[.]com. El nombre se diferenciaba del original en una sola letra: una "q" en lugar de una "g".
El malware leía cookies, localStorage y sessionStorage del navegador para intentar obtener tokens de autorización activos. Con ellos, un atacante podía entrar en cuentas sin conocer la contraseña. Además, interceptaba lo que los visitantes escribían en formularios del sitio, como nombres, contraseñas, códigos de verificación y datos de inicio de sesión o registro.
Cuando las protecciones del navegador bloqueaban el envío directo, el código ocultaba los datos cifrados dentro de una petición que parecía la carga de una imagen común.
Un alcance mayor de lo esperado
Los analistas señalaron dos detalles relevantes. El uso de una ventana de chat en formato iframe no protegía a los sitios, porque el código seguía accediendo a los datos de la página principal. Además, la recogida de credenciales se producía en todos los recursos donde estaba instalado el widget comprometido, sin limitarse a plataformas concretas.
El módulo de desvío de criptomonedas
Según SlowMist, un módulo separado reemplazaba direcciones de recarga e interceptaba operaciones de copiado. Sus reglas apuntaban a tres dominios: mgbx[.]com, bikingex[.] y bitxex[.]io.
Cada 200 milisegundos, el script buscaba direcciones de depósito en la página y las sustituía por otras definidas por los atacantes. Cubría seis tipos de activos: BTC, redes compatibles con EVM, TRON, Solana, LTC y DOGE. La detección se basaba en patrones de caracteres y no verificaba la red elegida por el usuario ni otros parámetros de la transacción, de modo que una persona podía copiar una dirección falsa y enviar fondos directamente a los atacantes.
El código también manipulaba el portapapeles de tres maneras: interceptaba las llamadas a su API, reemplazaba los botones de copiar y modificaba el contenido del evento de copia. Por eso, la dirección falsa podía acabar en el portapapeles incluso cuando el usuario intentaba copiar otro texto.
Recomendaciones y limitaciones
SlowMist pidió a las empresas que usaban los scripts afectados que dejaran de distribuirlos y revisaran sus sistemas en busca de indicios de compromiso. También recomendó revocar las credenciales expuestas y verificar las direcciones de depósito con datos fiables del lado del servidor y con registros de transacciones.
Los datos disponibles describen el mecanismo del ataque, pero no permiten precisar cuántos usuarios o empresas resultaron afectados. Como antecedente, el fabricante de billeteras de criptomonedas de hardware Keystone reportó previamente una filtración de datos de clientes, aunque ese caso no está vinculado con este incidente en la información disponible.