Navegadores antidetección y IA facilitan cuentas falsas y fraudes a gran escala
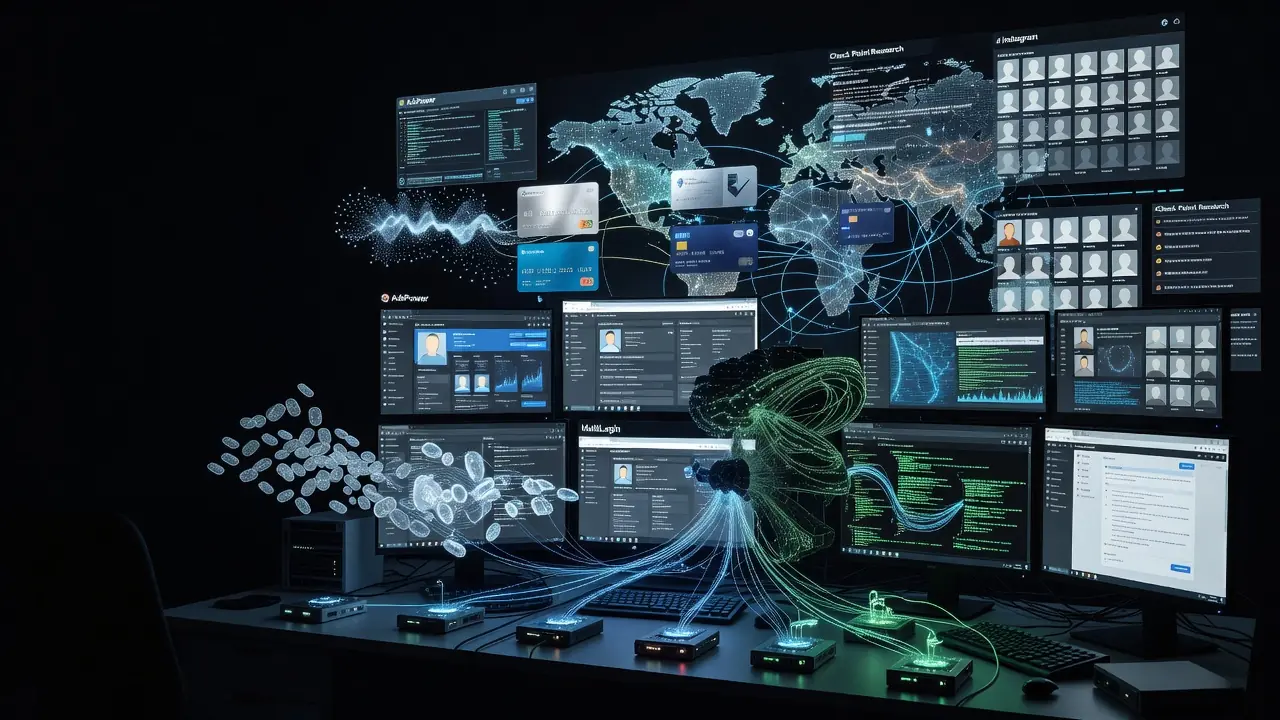
Un informe de la división de Inteligencia de Amenazas de Check Point Research advierte de que herramientas como AdsPower, MultiLogin y Kameleo, combinadas con inteligencia artificial y automatización, dificultan que las plataformas detecten cuentas controladas por una misma persona. Según la investigación, estas capacidades se han vinculado al fraude con tarjetas de pago, a solicitudes de préstamos fraudulentas y a la creación masiva de perfiles ficticios.
Cómo se simulan identidades independientes
Los navegadores antidetección permiten crear múltiples perfiles con características técnicas distintas. Pueden modificar señales del dispositivo como la resolución de pantalla, la zona horaria o el tipo de navegador, de modo que cada perfil parezca pertenecer a un usuario diferente. Según el estudio, estas herramientas pueden combinarse con servidores proxy residenciales, cookies de sesión robadas y programas maliciosos que obtienen credenciales y tokens de autenticación.
El papel de la inteligencia artificial y la automatización
La automatización permite gestionar numerosas cuentas al mismo tiempo y generar contenido a mayor escala. El informe señala que estas capacidades podrían facilitar la difusión artificial de mensajes y la manipulación de conversaciones en redes sociales, aunque se trata de un riesgo señalado por los investigadores y no de una cifra medida.
Un uso que no es ilegal por sí mismo
La propia firma aclara que los navegadores antidetección no son ilícitos en sí mismos. Tienen aplicaciones legítimas en entornos comerciales y de gestión de redes, por lo que el problema reside en el uso que se les da y no en la herramienta.
Qué pueden hacer las organizaciones
Los especialistas recomiendan no analizar cada cuenta de forma aislada, sino buscar conexiones entre perfiles, sesiones e infraestructuras. Entre las medidas propuestas figuran supervisar el uso de proxies residenciales, detectar anomalías en sesiones autenticadas y revisar los sistemas de seguridad que dependen de la identificación de dispositivos, ya que estos pueden ser eludidos con estas herramientas.