La Agencia de Ciberseguridad de Infraestructuras de Estados Unidos (CISA) ha incluido CVE-2026-110447 en su catálogo de vulnerabilidades explotadas conocidas (KEV) tras confirmar explotación activa. El fallo afecta a la aplicación opcional richdocumentscode de Nextcloud en versiones anteriores a la 26.4.303. Según la propia CISA, la fecha límite del 26 de octubre se aplica a las agencias del Federal Civilian Executive Branch estadounidense, no a todas las organizaciones.
Cómo funciona la vulnerabilidad
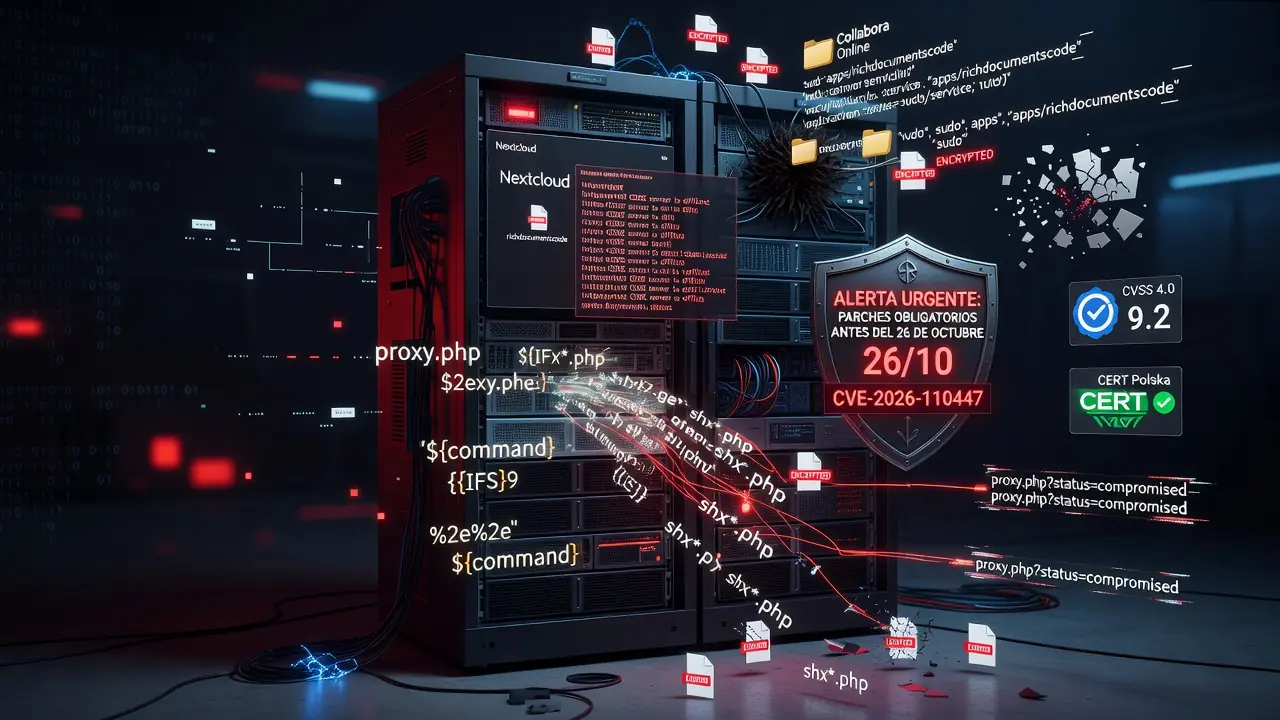
Se trata de una inyección de comandos del sistema operativo que no requiere autenticación. Una solicitud dirigida a proxy.php puede ejecutar comandos con los permisos del usuario del servidor web cuando el servidor CODE integrado no está funcionando, por ejemplo durante un reinicio, una actualización o tras un fallo. Collabora la clasifica como crítica y le asigna una puntuación CVSS 4.0 de 9,2.
El umbral vulnerable depende de la versión de richdocumentscode, no de una versión concreta de Nextcloud. Collabora indica que los servidores independientes de Collabora Online no están afectados.
Qué deben hacer los administradores
Desactivar la aplicación no basta. Collabora recomienda actualizar richdocumentscode a la versión 26.4.303 o posterior, o eliminarla. En instalaciones con Nextcloud 29 o anterior, la recomendación es actualizar Nextcloud o retirar la app.
Indicios de compromiso ya documentados
ACN y CSIRT Italia informaron el 16 de octubre de un servidor Nextcloud comprometido en Italia, donde el atacante instaló tres web shells y robó un archivo de configuración con credenciales de base de datos, de un buzón de servicio y secretos de aplicaciones. CERT Polska afirmó el 20 de octubre que la vulnerabilidad se utilizaba en ataques de ransomware, aunque el catálogo de CISA del 24 de octubre todavía figura ese campo como «Unknown».
Para una revisión inicial, CERT Polska sugiere buscar archivos shx*.php en apps/richdocumentscode, solicitudes a proxy.php?status con patrones como %2e%2e, $( o ${IFS}, e intentos de ejecutar sudo desde la cuenta del servidor web.